Blog
ドラマを見ていると、「こんなこと本当にできるの?」と思う場面があります。
私自身、『VIVANT』の視聴者の一人です。毎週楽しみでなりません。
スケールの大きなストーリーも魅力ですが、印象に残ったのが、システムや通信にアクセスし、必要な情報を次々と入手していくハッカーたちの存在でした。作品は諜報活動をテーマとしており、情報戦やサイバー空間での攻防も見どころの一つです。
ドラマでは、天才ハッカー「ブルーウォーカー」が敵組織の情報を自在に取得し、状況を一変させるような痛快なシーンが描かれます。
では、私たちが普段使っているクレジットカード決済も、もし天才ハッカーに狙われたら簡単に突破されてしまうのでしょうか。
結論から言えば、現実のクレジットカード決済は、ICチップ、暗号技術、本人認証、不正利用検知など、複数の仕組みを組み合わせることで安全性が支えられています。もちろんリスクがゼロになるわけではありませんが、「1か所を突破すれば終わり」という構造にはなっていません。
現実のハッキングは、ドラマのように簡単なのか?
要点:現実のサイバー攻撃は存在しますが、侵入=完全制圧ではありません。複数の防御策によって被害を最小限に抑える考え方が基本です。
ドラマでは、わずかな時間でシステムへ侵入し、あらゆる情報を閲覧できるように見えることがあります。
しかし現実のサイバー攻撃はもっと複雑です。
攻撃の手口には、
- システムの脆弱性を突くもの
- IDやパスワードを盗むもの
- 不正なプログラムを利用するもの
- フィッシングメールなどで利用者をだますもの
などさまざまな種類があります。
また、仮に攻撃者がどこかへ侵入できたとしても、それですべての情報へ自由にアクセスできるとは限りません。
現代のシステムでは、
- 利用者ごとの権限管理
- 通信の暗号化
- 端末認証
- 監視システム
- 多要素認証
といった対策が重ねられています。
例えるなら、お城の門が一つではなく、外堀や内堀、見張り台が複数あるような状態です。
クレジットカード決済の世界も同じで、「一発で突破されない仕組み」が重要な考え方になっています。
クレジットカード決済は、何によって守られているのか?
要点:クレジットカードの安全性は、ICチップによる偽造対策、タッチ決済の暗号技術、本人認証や不正利用検知などを組み合わせて実現されています。
ICチップによる偽造対策
まず、現在のクレジットカードで重要なのがICチップです。
ICチップとは、カード表面に埋め込まれた小さな半導体チップのことです。
従来の磁気ストライプカードでは、記録されている情報を不正に複製されるリスクがありました。一方、ICカードではチップ内部で暗号処理が行われるため、同じ情報を単純にコピーしても正規カードと同じようには利用できません。
EMVCoが定めるIC決済の国際標準では、暗号技術を活用してカードの真正性を確認する仕組みが採用されています。 [emvco.com]
そのため、ICチップは主にカード偽造への対策として重要な役割を果たしています。
ただし、ICチップはフィッシング詐欺やネットショップでのカード番号盗用を直接防ぐ仕組みではありません。
ここはよく誤解されるポイントです。
タッチ決済を支える認証・暗号技術
「タッチするだけなのに、安全なの?」
そう感じたことがある方も多いのではないでしょうか。
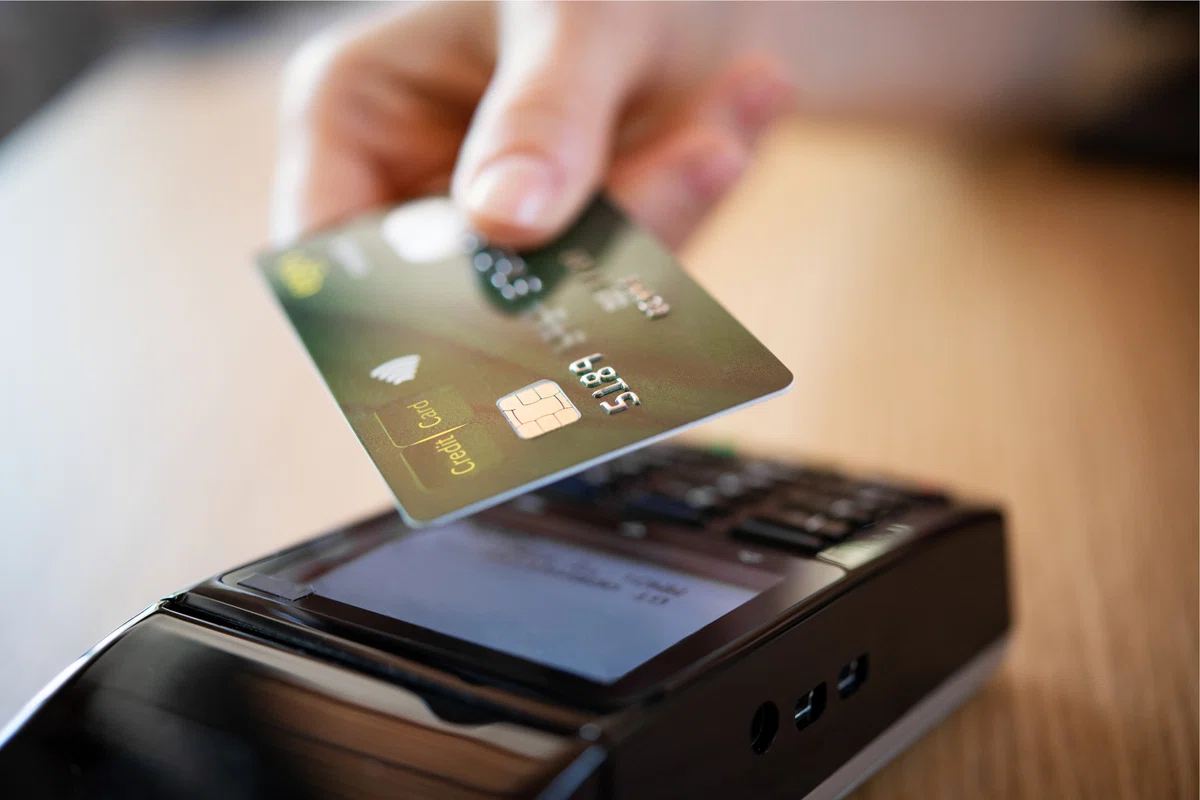
タッチ決済は、カードやスマートフォンを決済端末にかざして行う非接触IC決済です。
EMVCoによれば、タッチ決済では取引ごとに一度しか使えないセキュリティコードが生成され、不正利用防止に活用されています。 [emvco.com]
つまり、通信内容をそのままコピーして再利用することは簡単ではありません。
また、タッチ決済は単にカード番号を送信しているわけではなく、暗号技術を利用しながら取引情報の正当性を確認しています。 [emvco.com]
もちろん、利用金額やカード会社のルールによって本人確認方法は異なります。
重要なのは、「かざすだけだから危険」というわけではなく、利便性と安全性を両立させるための技術が裏側で動いていることです。
本人認証と不正利用の検知
ネットショッピングでは、店舗でカードを見せるわけではありません。
そのため、オンライン決済にはオンライン決済特有の対策が必要です。
代表的なのがEMV 3-Dセキュア(3Dセキュア)です。
3Dセキュアとは、ネットショッピング時にカード利用者本人かどうかを確認するための認証サービスです。近年はリスクベース認証が主流となっており、不正リスクが高いと判断された場合に追加認証が求められます。 [smbc-card.com], [meti.go.jp]
たとえば、
- 普段と異なる端末からの利用
- 海外からのアクセス
- 高額決済
などでは追加認証が実施されることがあります。
さらにカード会社は、
- 利用場所
- 購入金額
- 利用時間帯
- 過去の利用傾向
などを分析し、不審な利用を検知する仕組みも運用しています。
経済産業省によると、近年の不正利用被害の多くは、盗まれたカード番号を利用したEC取引で発生しており、その対策としてEMV 3-Dセキュアの導入が重要視されています。 [meti.go.jp], [meti.go.jp]
つまり、
- 店頭決済 → カード偽造対策やIC認証が重要
- オンライン決済 → 本人認証や不正利用検知が重要
という違いがあります。
実は、決済端末だけ守ればいいわけではない
要点:クレジットカード決済は、カードと端末だけでは完結しません。システム全体で安全性を確保する必要があります。
普段の買い物では、カードを端末に差し込んだり、タッチしたりするだけです。
しかし実際には、
- クレジットカード
- 決済端末
- レジや自動販売機
- 通信ネットワーク
- 決済センター
- カード会社
など、多くの仕組みが連携しています。
そのため、決済端末だけが安全でも、システム全体の安全性が保証されるわけではありません。
逆に言えば、カード会社、決済事業者、加盟店、端末メーカーなど、さまざまな関係者がそれぞれ対策を行うことで、キャッシュレス決済の安全性が支えられています。
FinGoもキャッシュレス決済端末を提供する企業として、日常の買い物の裏側にある決済インフラに関わっています。
私たちが何気なく利用する端末の裏側には、多くの技術者や事業者の取り組みが存在しているのです。
私たちが普段の買い物で気をつけたいこと
要点:高度なセキュリティ技術があっても、利用者自身の基本対策は欠かせません。
今日から実践できることは意外とシンプルです。
- 不審なメールやSMSのリンクからカード情報を入力しない
- 暗証番号やワンタイムパスワードを他人に教えない
- カード会社の利用通知を確認する
- 利用明細を定期的にチェックする
- 身に覚えのない利用があれば速やかに連絡する
- ネットショップ利用時は正規サイトか確認する
経済産業省も、フィッシングによる情報窃取がクレジットカード不正利用の大きな要因の一つであると指摘しています。 [meti.go.jp]
高度な技術よりも、こうした基本行動のほうが大きな効果を持つ場合も少なくありません。
ドラマの世界はフィクション。でも、決済の安全性は現実の話。
『VIVANT』では、天才ハッカーが難攻不落に見えるシステムへ挑み、情報戦を繰り広げます。そうした描写は、ドラマならではの面白さです。 [tbs.co.jp]
一方で、現実のクレジットカード決済は、ICチップ、タッチ決済の暗号技術、本人認証、不正利用検知など、多層的な対策によって安全性が支えられています。 [emvco.com], [meti.go.jp]
そして、その仕組みはカードだけでなく、決済端末やネットワーク、さまざまな事業者の取り組みによって成り立っています。
次にコンビニやレストランでカードをタッチするとき、ほんの少しだけその裏側を思い出してみてください。
何気ない「ピッ」という決済の瞬間にも、たくさんの技術と工夫が詰まっているのです。
④ FAQ
Q1. クレジットカード決済はなぜ安全なのですか?
ICチップによる偽造対策、暗号技術、本人認証、不正利用検知など複数の仕組みを組み合わせているためです。一つの対策だけに依存していません。 [emvco.com], [meti.go.jp]
Q2. ICチップにはどんな役割がありますか?
主にカードの偽造防止です。磁気ストライプと異なり、チップ内部で暗号処理を行うため、不正コピーが難しくなっています。 [emvco.com]
Q3. クレジットカードのタッチ決済は安全ですか?
一般的に、取引ごとに生成される動的な認証データや暗号技術によって安全性が確保されています。ただし、リスクが完全になくなるわけではありません。 [emvco.com]
Q4. 3Dセキュアとは何ですか?
ネットショッピングで利用者本人かどうかを確認する認証サービスです。不正利用防止の重要な対策として広く採用されています。 [smbc-card.com], [j-credit.or.jp]
Q5. 店頭決済とオンライン決済では何が違いますか?
店頭決済ではICカードや端末認証が重要です。一方、オンライン決済では3Dセキュアや不正利用検知など、本人確認の仕組みが特に重要になります。 [meti.go.jp], [smbc-card.com]