こんにちは!FinGo新人営業のK子です。
最近、ニュースを見ていると、システムの脆弱性や不正アクセス、情報漏えいに関する話題を毎日のように目にします。
先日も、Webサイトの開発などに使われるプログラミング言語「PHP」に重大な脆弱性が見つかり、話題になりました。
PHPとは何なのか、今回の脆弱性で何が問題になったのかについては、以前の記事で詳しく紹介しています。
#089 PHPに重大な脆弱性。そもそもPHPとは何なのか?
こうしたニュースを見ると、WebサイトやECサイトだけでなく、お店で使うクレジットカード決済の安全性も気になりますよね。
実店舗では、カードを端末に挿入したり、かざしたりするだけで支払いが完了します。
その数秒の間に、カード情報はどのように守られているのでしょうか?
今回は、ICチップや決済端末の暗号化、PCI DSSなどのセキュリティ基準を取り上げながら、店頭決済の安全性を支える仕組みを解説します。
クレジットカードには、磁気ストライプとICチップという2つの情報記録方式があります。
磁気ストライプは、カードに記録された情報を読み取って決済する仕組みです。一方、ICチップは高度な暗号技術を使い、カードが本物であることを確認するための情報を生成できます。
大きな違いは、ICチップでは取引ごとに異なる暗号情報(クリプトグラム)を生成できることです。
この情報は取引ごとに固有で、過去の取引情報をそのまま再利用することが難しくなっています。カード情報を複製して不正利用することへの対策になるわけです。
この仕組みは、カードを端末に挿入する接触型だけでなく、かざして支払うタッチ決済にも使われています。
詳しくは、EMVCoのICチップ技術に関する解説でも紹介されています。
カードの情報を守る仕組みは、カードそのものだけではありません。
決済端末で読み取られた情報を、決済システムへ送る過程でも保護する必要があります。
そこで使われるのが暗号化です。
暗号化とは、データを第三者が読み取れない形式に変換することです。仮に通信途中でデータを取得されても、適切な鍵がなければ元の情報を読み取ることはできません。
さらに、決済端末でカード情報を取得した時点から、安全な復号環境まで暗号化して保護する仕組みとして「P2PE(Point-to-Point Encryption)」があります。
PCI SSCが認定するP2PEソリューションでは、カード情報を決済端末で暗号化し、指定された安全な環境に届くまで読み取れない状態にします。
つまり、店舗のPOSやネットワーク上で、カード情報そのものに触れる機会を減らす仕組みです。
ただし、一般的な通信の暗号化と、PCI SSCに認定されたP2PEソリューションは同じものではありません。P2PEとして扱うには、所定の要件を満たしたソリューションを利用する必要があります。
クレジットカード決済の安全性を支えるものとして、PCI SSC(PCI Security Standards Council)が策定するセキュリティ基準があります。
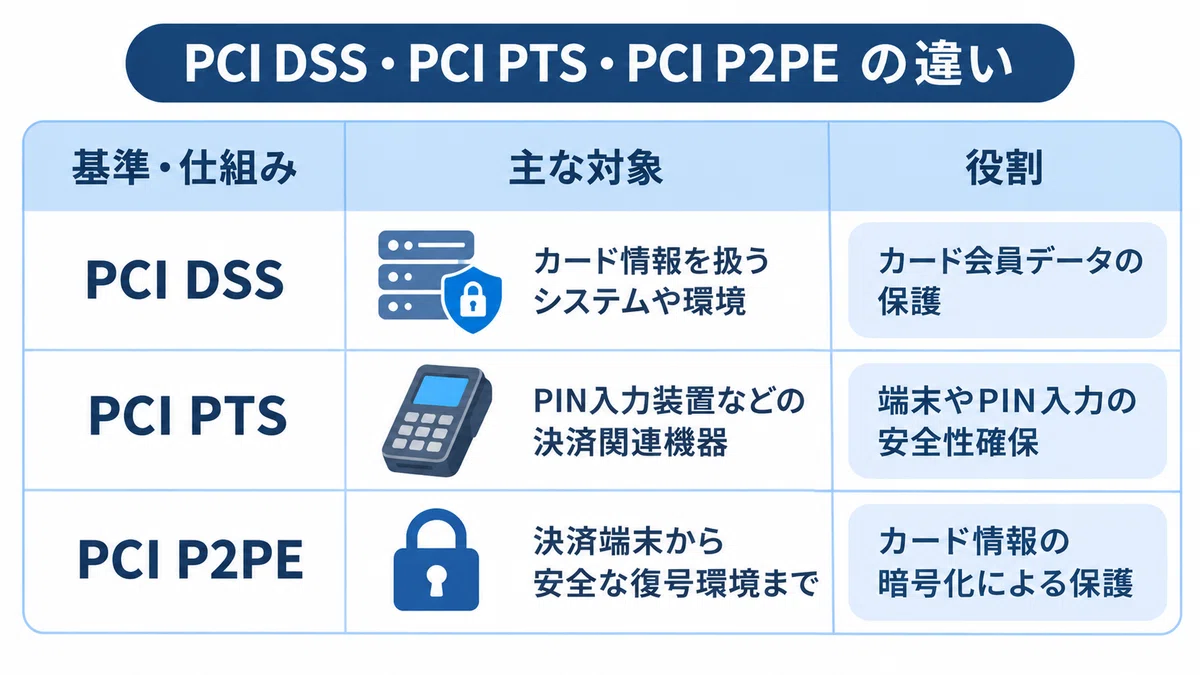
代表的なものが、PCI DSS、PCI PTS、PCI P2PEです。
それぞれ対象や役割が異なります。
PCI DSSは、カード情報を保存・処理・送信する環境を保護するための基準です。加盟店だけでなく、決済代行会社など、カード情報を扱う事業者にも関係します。
PCI PTSは、決済端末やPIN入力装置など、支払いの場面で使われる機器のセキュリティ要件です。
PCI P2PEは、先ほど紹介したカード情報の暗号化を、端末から安全な復号環境まで一貫して行うための仕組みです。
この3つは、それぞれ別の役割を担っています。
なお、PCI PTSに準拠した端末を使っていれば、店舗のPCI DSS対応が不要になるわけではありません。また、PCI P2PEを利用するとPCI DSSの適用範囲を縮小できる場合がありますが、すべての対応が不要になるわけではありません。
詳しくはPCI SSCのセキュリティ基準一覧や、PCI PTSに関する解説も参考になります。
ここまで、カードや決済端末を守る仕組みを見てきました。
ただし、クレジットカード決済は端末だけで完結するものではありません。
決済データは、複数の事業者やネットワークを経由して処理されます。
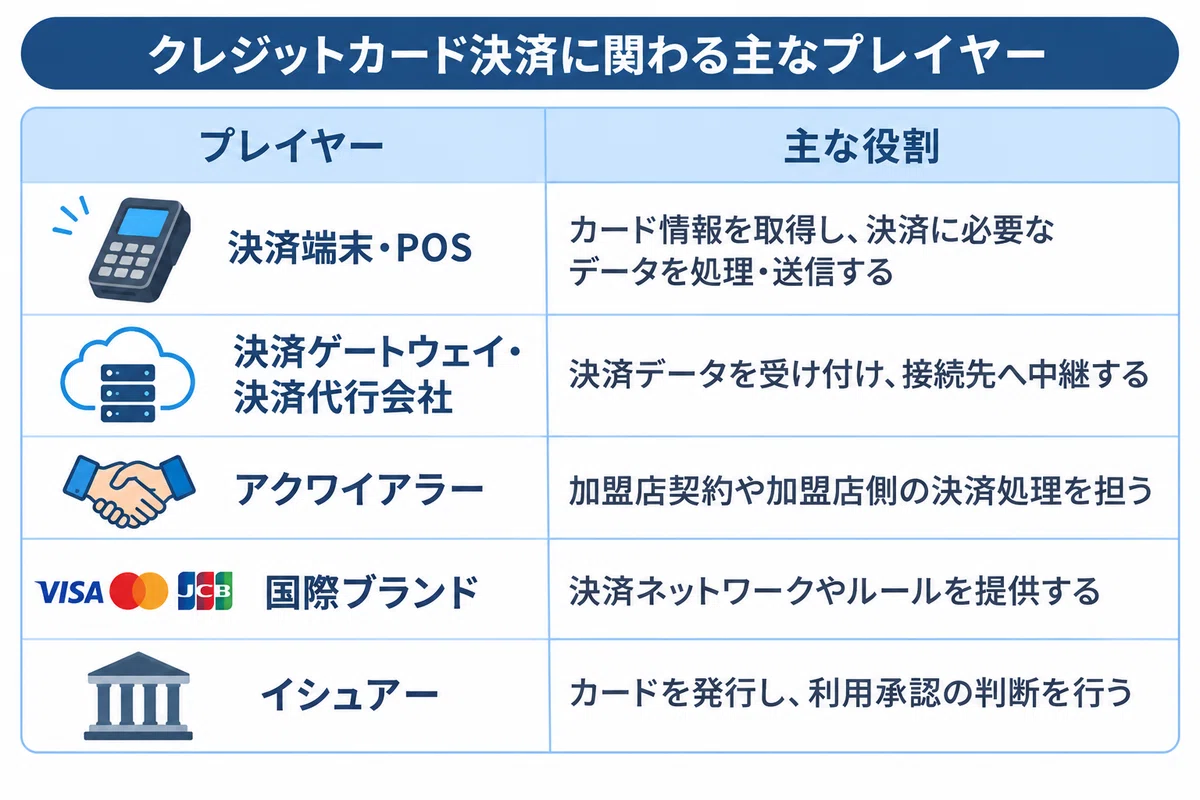
主なプレイヤーと役割を整理すると、次のようになります。
例えば、店舗でクレジットカードを利用すると、決済端末で読み取られた情報が決済システムへ送られ、最終的にカードを発行したイシュアーが利用を承認するかどうかを判断します。
承認結果は決済ネットワークなどを通じて店舗側へ返されます。
実際の接続経路や各社の役割分担は、契約や決済サービスの構成によって異なります。
このように、カード決済の安全性は端末だけでなく、決済に関わるシステムや事業者それぞれの対策によって支えられています。
店舗が決済端末を導入するときは、対応ブランドや操作性、費用だけでなく、セキュリティ面も確認しておきたいところです。
特に確認したいのは、次の2点です。
1. 端末や決済サービスのセキュリティ対応
端末がどのようなセキュリティ基準に対応しているのか、カード情報がどのように暗号化されるのかを確認しましょう。
PCI PTSへの準拠や、PCI SSCに認定されたP2PEソリューションの利用などは、確認するポイントの一つです。
2. 保守・アップデートの体制
決済端末は導入して終わりではありません。
ソフトウェアの更新やセキュリティパッチの適用、故障時の対応など、継続的な保守が必要です。
端末の提供会社がどこまで管理・サポートしてくれるのかも、導入前に確認しておきましょう。
店頭でのクレジットカード決済は、ICチップによる認証、決済端末での暗号化、PCI DSSなどのセキュリティ基準、そして決済インフラに関わる事業者の対策によって支えられています。
普段はカードを挿入したり、かざしたりするだけで終わる決済ですが、その裏側では複数の仕組みが連携しています。
店舗にとっても、決済端末を選ぶ際には、価格や機能だけでなく、カード情報をどのように守るのか、導入後の保守体制はどうなっているのかまで確認することが大切です。
決済端末は、単に支払いを受け付ける機械ではありません。店舗と決済インフラをつなぐ入口だからこそ、その安全性にも目を向けたいですね。